Introduktion
For 20 år siden forudsagde Bill Gates på en sikkerhedskonference adgangskodernes død og fremkomsten af alternative autentificeringsmetoder, som ville gøre vores data mere sikre. Vi har bestemt set alternative autentificeringsmetoder (som f.eks. biometri), men to årtier senere er adgangskoden stadig standardmetoden til autentificering for de fleste tjenester.
Faktisk er brugen af adgangskoder steget betydeligt i takt med den løbende stigning i antallet af nye smarte enheder og onlinetjenester. Undersøgelser viser, at den gennemsnitlige person nu er ansvarlig for at holde styr på 168 adgangskoder.
I 2024 er adgangskoder derfor allestedsnærværende, og adgangskodesikkerhed er altafgørende. Ny britisk lovgivning, herunder et nyligt lovforslag Forbud mod smarte enheder med svage adgangskoderIfølge en ny rapport fra EU er regeringen opmærksom på det stigende antal cyberangreb og vigtigheden af stærke adgangskoder. Men hvor meget opmærksomhed er den gennemsnitlige virksomhed på dem?
Vi har analyseret cybersikkerhedsdata, som den britiske regering har offentliggjort i de seneste otte år, og her er, hvad vi fandt:
Et enkelt cyberangreb kan koste en virksomhed helt op til £40.400
Ifølge data fra en cybersikkerhedsundersøgelse, som den britiske regering har offentliggjort for perioden 2017-2024, er der stadig et stort antal virksomheder, som ikke tager passwordsikkerhed alvorligt, selv om størstedelen af dem har indført stærke passwordpolitikker.
Dataene viser, at i løbet af de sidste otte år har gennemsnitligt 27% af de britiske virksomheder ikke haft en adgangskodepolitik på plads.
I 2017 tilbød 31% af organisationerne f.eks. ikke medarbejderne vejledning i acceptabelt stærke adgangskoder, og siden da er tallet ikke blevet meget bedre. I 2024 vil 28% af de britiske virksomheder stadig ikke håndhæve politikker for stærke adgangskoder.
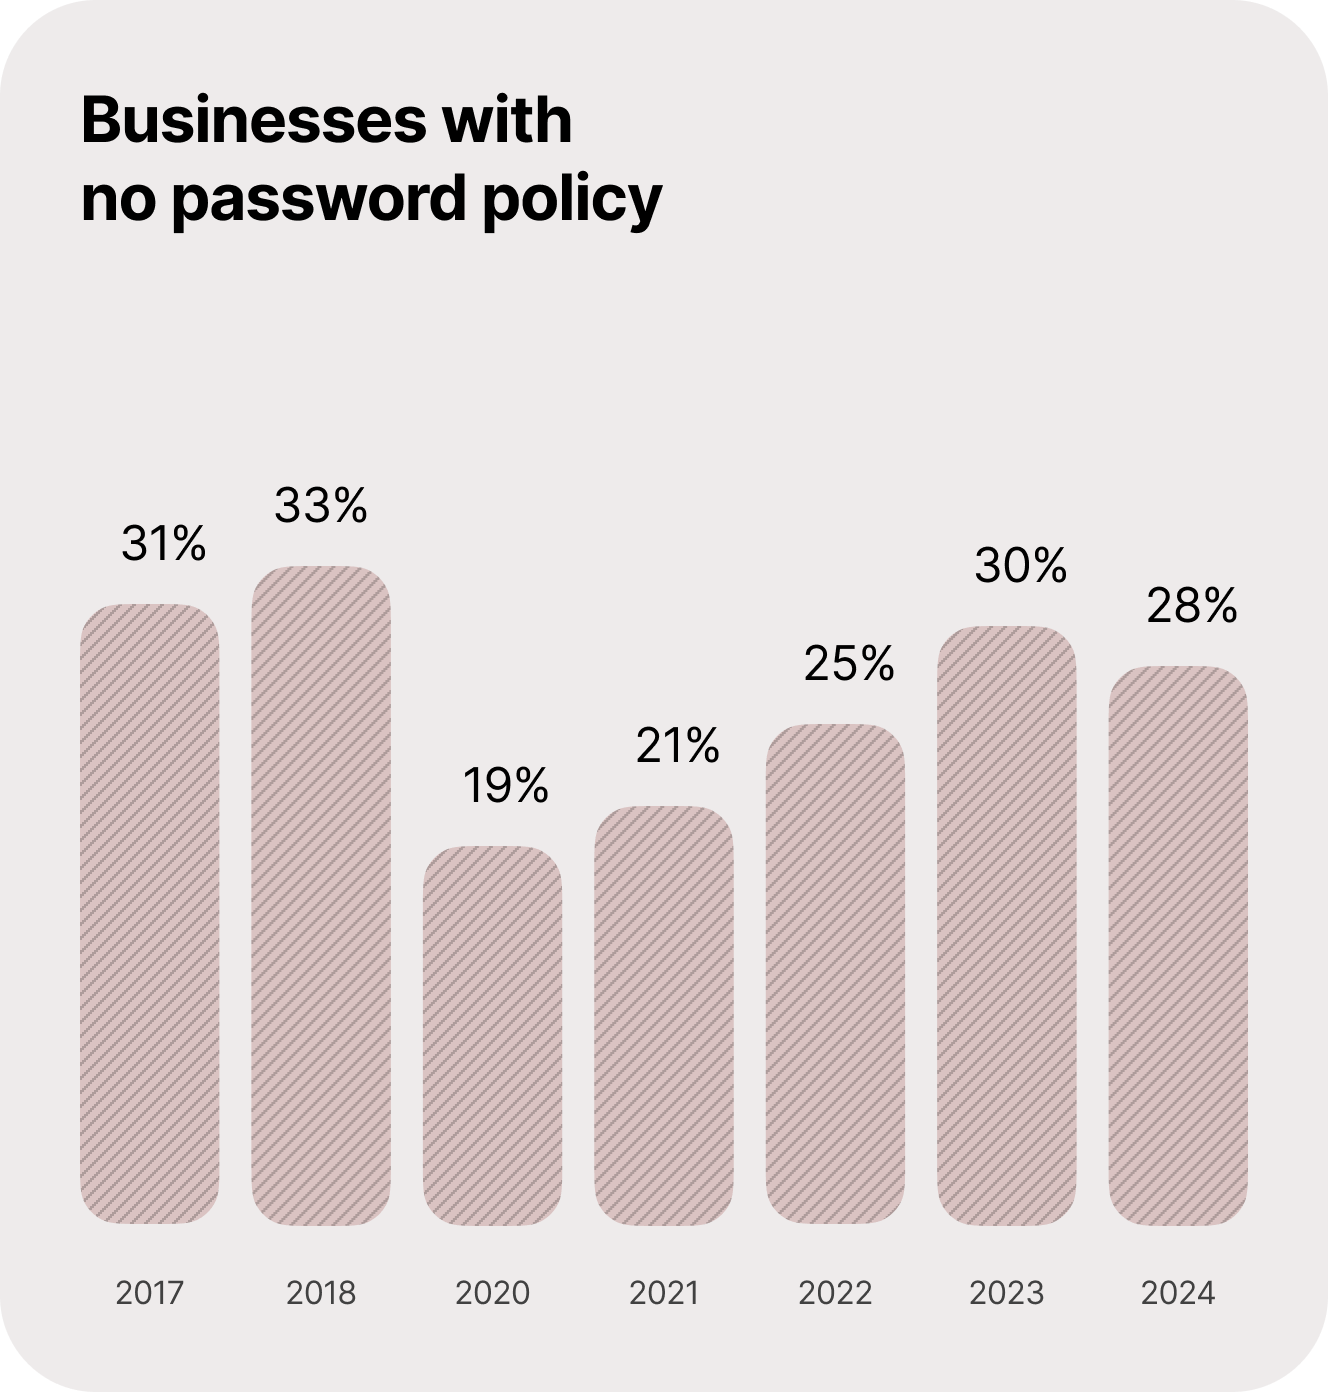
Det faktum, at 3 ud af 10 virksomheder i Storbritannien ikke tager password-sikkerhed alvorligt, bør være alarmerende, når man tænker på, at regeringens seneste rapport afslørede, at omkostningerne ved et forstyrrende cybersikkerhedsangreb uden datatab kan være helt op til 10.830 pund. Dette beløb omfatter kun driftsomkostninger, såsom betalinger til specialister for at løse problemet, ny software eller nye systemer, eventuelle advokatsalærer eller personalets tid. Hvis der er et faktisk resultat af angrebet, som f.eks. tab af aktiver eller data, kan de samlede omkostninger være helt op til 40.400 pund.
Denne omkostning er betydelig i betragtning af:
4 ud af 10 britiske virksomheder oplever et cybersikkerhedsbrud eller -angreb hvert år
I løbet af de sidste otte år er i gennemsnit 40,88% af de britiske virksomheder blevet ramt af et cybersikkerhedsbrud eller -angreb.
Bare i løbet af de sidste 12 måneder har 50% af virksomhederne i Storbritannien haft en eller anden form for cybersikkerhedsproblem, hvilket er en stigning på 18% i forhold til året før.
Med andre ord er antallet af cybersikkerhedsangreb, der har ramt britiske virksomheder i det seneste år, det højeste antal, der nogensinde er registreret, ifølge regeringens data.
De mest almindelige typer af cyberangreb på virksomheder
De mest almindelige typer af brud eller angreb, som britiske organisationer blev udsat for mellem 2017 og 2024, var
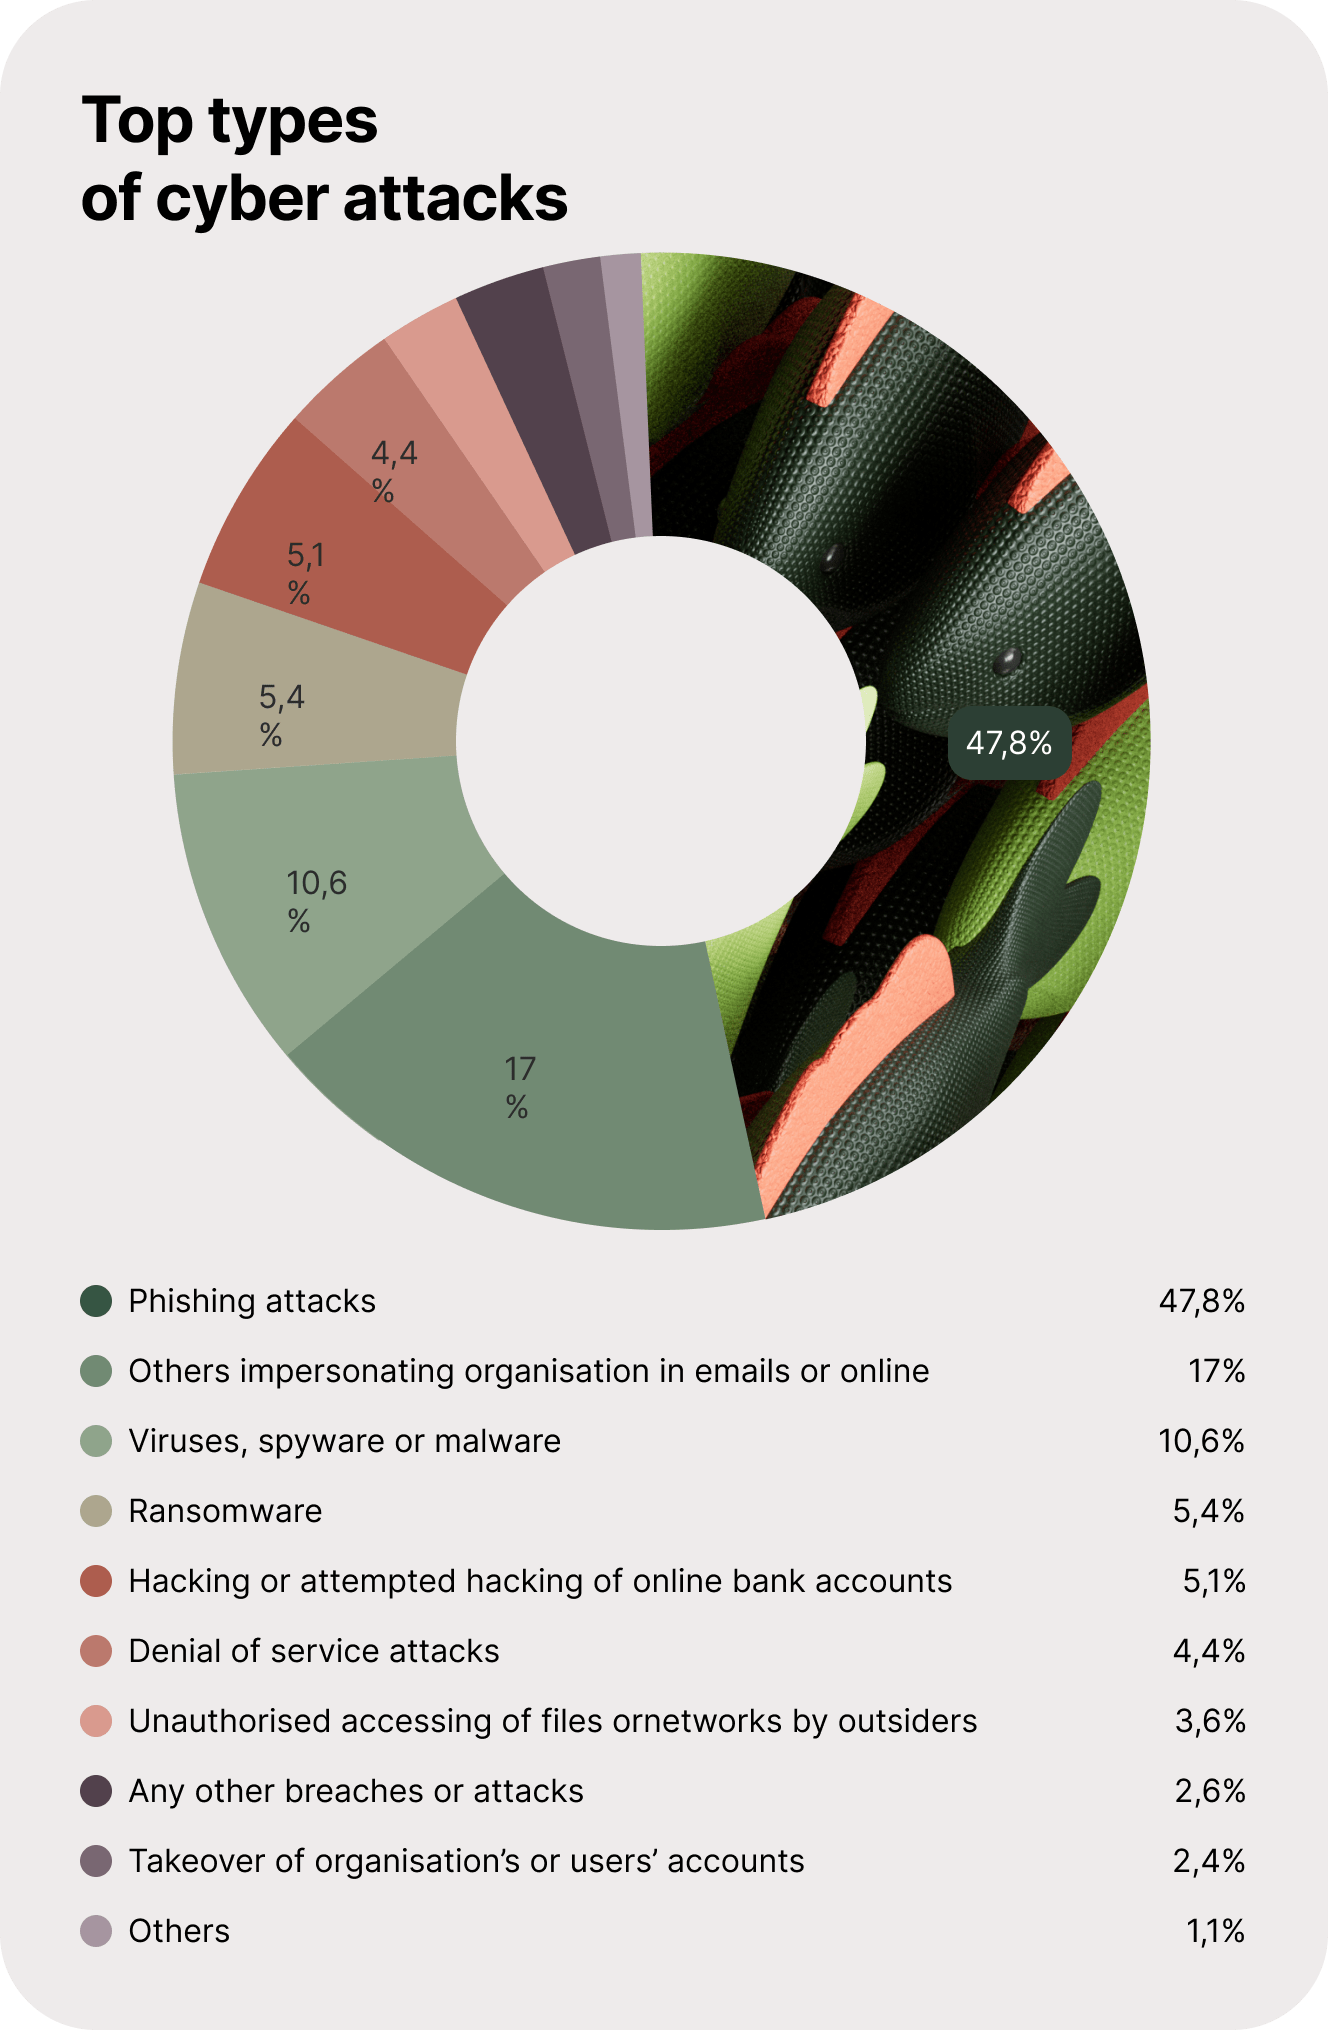
1. Phishing-angreb - forsøg på at udtrække oplysninger som adgangskoder eller personlige data, normalt gennem falske e-mails eller opfordringer til at udfylde formularer på forskellige hjemmesider. I de sidste otte år har phishing-angreb været den mest almindelige type angreb, som har ramt 80% af de britiske virksomheder.
2. Udgive sig for at være en organisation i e-mails eller online - det næstmest almindelige problem, som 29% af virksomhederne har oplevet i de sidste otte år.
3. Virus, spyware eller malware - installeret af kriminelle på enheder og derefter brugt til at stjæle finansielle oplysninger eller udføre andre ondsindede aktiviteter. Dette er den tredje mest almindelige type angreb og har påvirket 18% virksomheder årligt.
4. Ransomware - et angreb, hvor cyberkriminelle stjæler og krypterer en virksomheds data og derefter truer med at ødelægge eller offentliggøre disse data, medmindre der foretages en betaling. Dette har påvirket 9% af virksomheder i løbet af de sidste otte år.
5. Forsøg på hacking af online bankkonti - påvirket 9% af virksomheder.
6. Denial-of-service-angreb - Denne form for cyberangreb har til formål at bremse eller nedlægge en virksomheds hjemmeside eller applikationer og gøre deres tjenester utilgængelige og har ramt 8% af virksomheder i løbet af de sidste otte år.
7. Overtagelse af organisations- eller brugerkonti - Denne type angreb har ramt 8% af virksomhederne.
8. Uautoriseret adgang til filer eller netværk af udefrakommende. påvirket 6% af forretningen.
9. Uautoriseret adgang til filer eller netværk for medarbejdere - en type brud, der har påvirket 3% af virksomheder.
10. Uautoriseret aflytning af videokonferencer eller instant messages - påvirket 1% af forretningen.
11. Andet - Andre former for brud eller angreb påvirkede omkring 4% af virksomhederne.
Sådan holder du din virksomhed (især din adgangskode) sikker
Tips til cyberhygiejne fra Paysets sikkerhedsspecialist
Da de mest almindelige cybertrusler er relativt usofistikerede, anbefaler regeringens retningslinjer, at virksomheder beskytter sig selv ved hjælp af et sæt "cyberhygiejne"-foranstaltninger, såsom opdateret malware-beskyttelse, backup i skyen, regelmæssigt opdaterede adgangskoder, begrænsede administratorrettigheder, brug af en password manager og netværksfirewalls.
Vi diskuterede cyberhygiejne med Paysets sikkerhedsspecialist, Fabio Rahamim, som understregede, at det er vigtigt at tage cyberangreb og sikkerhedsbrud alvorligt.
Han foreslog, at alle virksomheder skulle overholde følgende retningslinjer:
1. Stærke adgangskoder
Medarbejderne skal oprette stærke adgangskoder, der er mindst 12 tegn lange og indeholder en blanding af store og små bogstaver, tal og specialtegn (f.eks. !, @, #, $). Undgå almindelige ord, sekvenser, gentagne tegn og personlige oplysninger som navne eller fødselsdage.
2. To-faktor-autentificering (2FA)
Øg sikkerheden ved at aktivere tofaktorgodkendelse, som kræver både en adgangskode og en anden form for bekræftelse (f.eks. en mobilenhed eller et sikkerhedstoken) for at få adgang til virksomhedens systemer.
3. Unikke adgangskoder til hver konto
Brug forskellige adgangskoder til hver tjeneste for at undgå et enkelt fejlpunkt. Denne praksis hjælper med at beskytte personlige og professionelle konti separat.
4. Regelmæssig træning og bevidstgørelse
Gennemfør phishing-simuleringer og træningssessioner for at holde medarbejderne informeret om vigtigheden af password-sikkerhed og opdateringer om nye trusler.
5. Betinget adgang baseret på geolokalisering
Adgang til virksomhedens systemer er begrænset baseret på geografisk placering. Logins er kun tilladt fra godkendte steder, hvor virksomheden opererer, eller hvor der forventes forretningsrejser, med automatiske blokeringer af adgang fra uautoriserede områder.
6. Ingen deling af kodeord
Deling af adgangskoder bør være strengt forbudt. Medarbejderne er ansvarlige for sikkerheden af deres adgangskoder og skal bruge godkendte, sikre delingsværktøjer til at få adgang til delte systemer eller oplysninger.
7. Tjek for brud på datasikkerheden
Tjek jævnligt e-mailadresser og adgangskoder mod "Have I Been Pwned"-databasen (https://haveibeenpwned.com/) for at se, om de er blevet kompromitteret i databrud.
8. Lukning af ubrugte konti
Luk straks alle ubrugte, sovende eller unødvendige firmakonti for at minimere sikkerhedsrisici og reducere angrebsfladen for potentielle cybertrusler.
9. Regelmæssig gennemgang af brugeradgang og privilegier
Gennemgå regelmæssigt brugernes adgangsrettigheder og privilegier for at sikre, at de passer til den enkelte medarbejders rolle og ansvar. Denne gennemgang hjælper med at forhindre uautoriseret adgang og reducerer risikoen for interne trusler ved at sikre, at kun de nødvendige tilladelser tildeles og opretholdes. Implementer et automatiseret system til at markere eventuelle uregelmæssigheder eller overdrevne tilladelser til øjeblikkelig gennemgang og justering.
Metodologi
For at forberede denne artikel analyserede vi de undersøgelser af cybersikkerhedsbrud, som den britiske regering offentliggjorde mellem 2017-2024, og indsamlede data for hvert år med fokus på..:
- procentdel af britiske virksomheder, der har oplevet en eller anden form for cybersikkerhedsbrud eller -angreb inden for de sidste 12 måneder.
- typer af brud eller angreb blandt de virksomheder, der har identificeret brud.
- procentdel af virksomheder, der har adgangskodepolitikker på plads (undtagen for 2019, hvor data ikke var tilgængelige), så vi kan sætte pris på antallet af de resterende virksomheder, der ikke har det.
Efter indsamling af data beregnede vi:
- gennemsnittet af britiske virksomheder, der er blevet ramt af et cybersikkerhedsbrud eller -angreb i løbet af de sidste otte år, ved at beregne gennemsnittet af data mellem 2017-2024.
- gennemsnittet af britiske virksomheder, der ikke har haft en adgangskodepolitik i de sidste otte år, ved at beregne et gennemsnit af data mellem 2017-2024.
- de mest almindelige typer cyberangreb, som britiske organisationer blev udsat for mellem 2017-2024, ved at beregne et gennemsnit af dataene for hver type angreb. Vi har sorteret dem fra de mest almindelige til de mindre almindelige, idet vi har taget højde for, at en virksomhed kan være blevet ramt af flere typer angreb.
De anslåede omkostninger ved et cybersikkerhedsbrud eller -angreb i dag stammer fra 2024 Cybersecurity Breaches Survey og afspejler de gennemsnitlige samlede omkostninger ved det mest forstyrrende brud eller angreb i de seneste 12 måneder på tværs af virksomheder, der har identificeret brud eller angreb, og på tværs af organisationer, der har identificeret brud med et resultat (for mellemstore/store virksomheder).
Du kan se dataene HER.
Kilder
Undersøgelser af cybersikkerhedsbrud 2017-2024
Cybersikkerhed i fjernarbejdets æra: En global risikorapport, Ponemon Institute