מָבוֹא
לפני עשרים שנה, במהלך כנס אבטחה, ביל גייטס ניבא את מותן של הסיסמאות ואת עלייתן של שיטות אימות חלופיות שישמרו על אבטחת המידע שלנו. בהחלט ראינו שיטות אימות חלופיות (כגון ביומטריה) נוצר, אך שני עשורים לאחר מכן, הסיסמה נותרה שיטת האימות ברירת המחדל עבור רוב השירותים.
למעשה, עם הגל המתמשך של מכשירים חכמים חדשים ושירותים מקוונים, השימוש בסיסמאות גדל במידה ניכרת. מחקרים מראים שהאדם הממוצע אחראי כיום על מעקב אחר 168 סיסמאות.
בשנת 2024, סיסמאות נמצאות בכל מקום, ואבטחת סיסמאות היא קריטית. חקיקה חדשה בבריטניה, כולל הצעת חוק חדשה. להוציא אל מחוץ לחוק מכשירים חכמים עם סיסמאות חלשות, מצביע על כך שהממשלה שמה לב לעלייה במספר התקפות הסייבר ולחשיבותן של סיסמאות חזקות. אבל כמה תשומת לב העסק הממוצע מקדיש להן?
ניתחנו נתוני אבטחת סייבר שפרסמה ממשלת בריטניה בשמונה השנים האחרונות, והנה מה שמצאנו:
מתקפת סייבר אחת עלולה לעלות לעסק עד 40,400 פאונד
על פי נתוני סקר אבטחת סייבר שפרסמה ממשלת בריטניה בין השנים 2017-2024, למרות שרוב העסקים בבריטניה מיישמים מדיניות סיסמאות חזקה, עדיין יש מספר עצום שלא מתייחסים ברצינות לאבטחת סיסמאות.
הנתונים מראים כי במהלך שמונה השנים האחרונות, בממוצע של 271 עסקים בבריטניה לא הייתה מדיניות סיסמאות.
לדוגמה, בשנת 2017, 31% מהארגונים לא הציעו לעובדים הדרכה לגבי סיסמאות חזקות ומקובלות, ומאז המספר לא השתפר משמעותית. בשנת 2024, 28% מהעסקים בבריטניה עדיין לא אוכפים מדיניות סיסמאות חזקות.
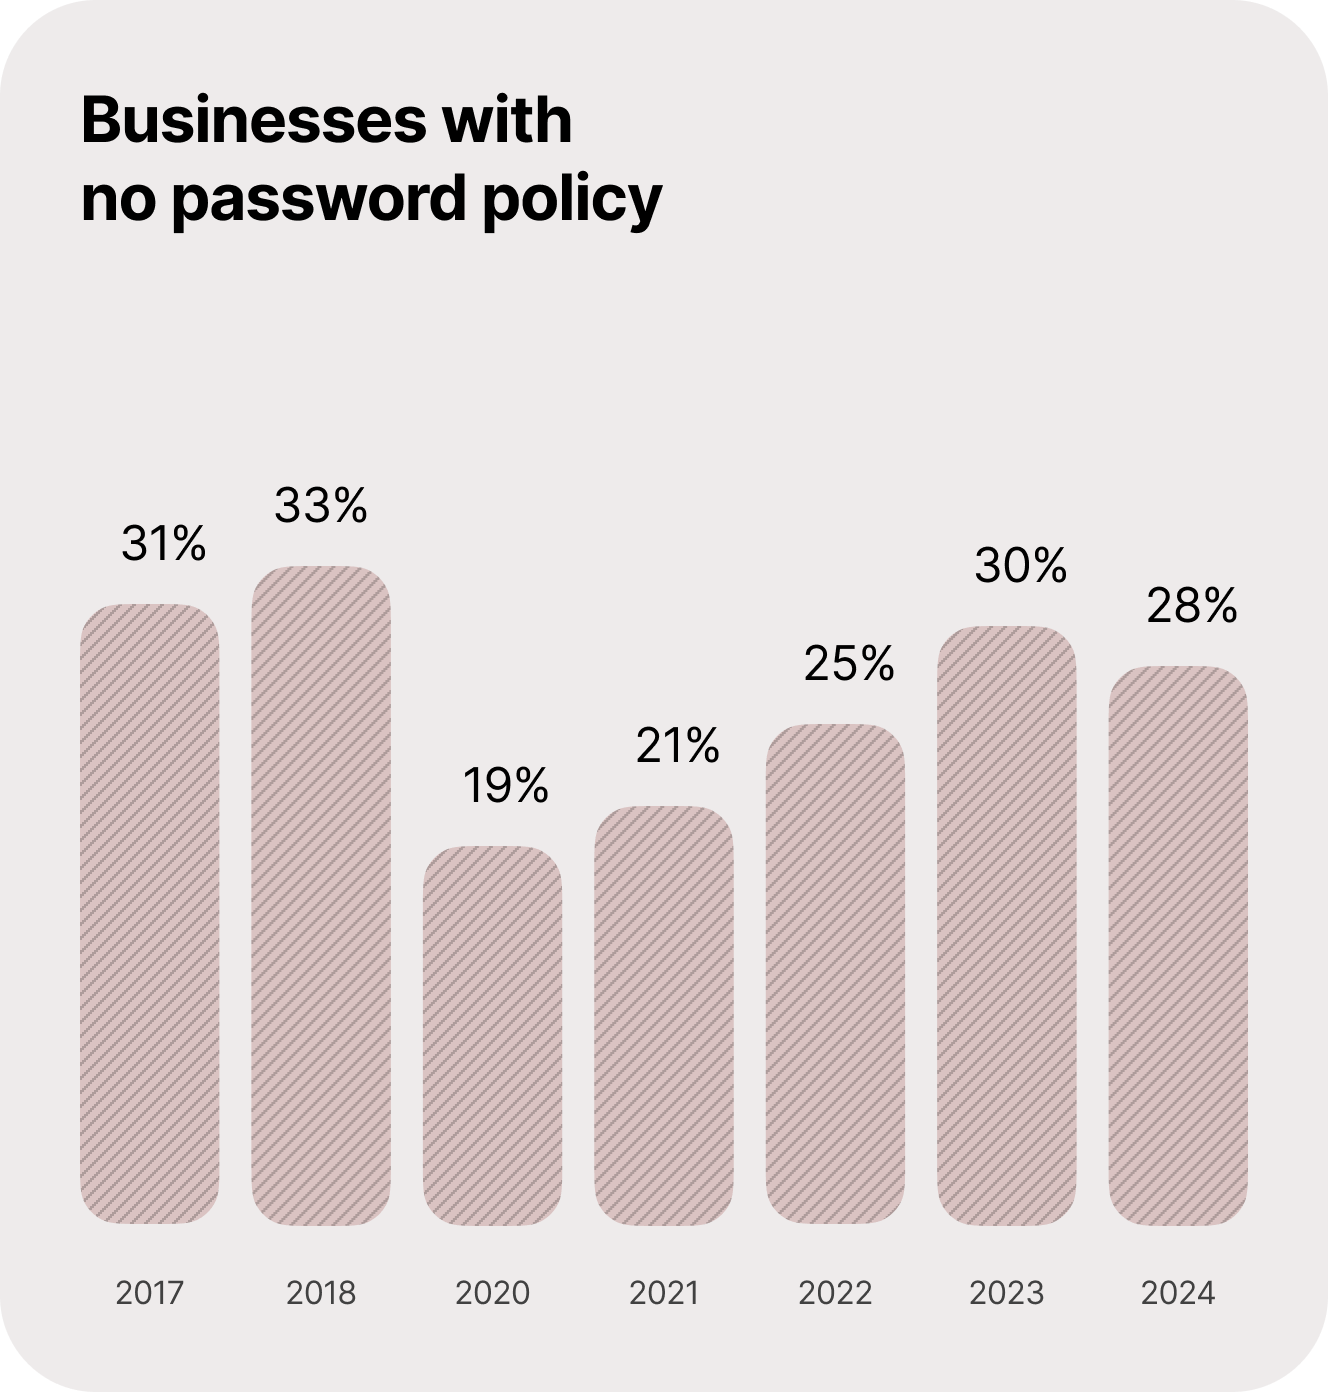
העובדה ש-3 מתוך 10 עסקים בבריטניה אינם מתייחסים ברצינות לבטיחות סיסמאות צריכה להיות מדאיגה, בהתחשב בכך שדו"ח הממשלה האחרון חשף כי העלות של מתקפת סייבר משבשת ללא אובדן נתונים יכולה להגיע עד 10,830 ליש"ט. סכום זה כולל רק עלויות תפעול, כגון תשלומים למומחים לתיקון הבעיה, תוכנה או מערכות חדשות, שכר טרחת עורכי דין או זמן צוות. אם יש תוצאה ממשית למתקפה, כגון אובדן נכסים או נתונים, העלות הכוללת יכולה להגיע עד 40,400 ליש"ט.
עלות זו משמעותית בהתחשב ב:
4 מתוך 10 עסקים בבריטניה חווים פרצת סייבר או מתקפת אבטחה מדי שנה
במהלך שמונה השנים האחרונות, בממוצע 40,88% של עסקים בבריטניה נפגעו מפריצת סייבר או מתקפת סייבר.
רק ב-12 החודשים האחרונים, 50% מהעסקים בממלכה המאוחדת חוו בעיית סייבר כלשהי, עלייה של 18% לעומת השנה הקודמת.
במילים אחרות, מספר מתקפות הסייבר שפגעו בעסקים בבריטניה בשנה האחרונה הוא המספר הגבוה ביותר שנרשם אי פעם, על פי נתוני ממשלה.
הסוגים הנפוצים ביותר של מתקפות סייבר על עסקים
הסוגים הנפוצים ביותר של פריצות או מתקפות שסבלו ארגונים בבריטניה בין השנים 2017 ו-2024 היו:
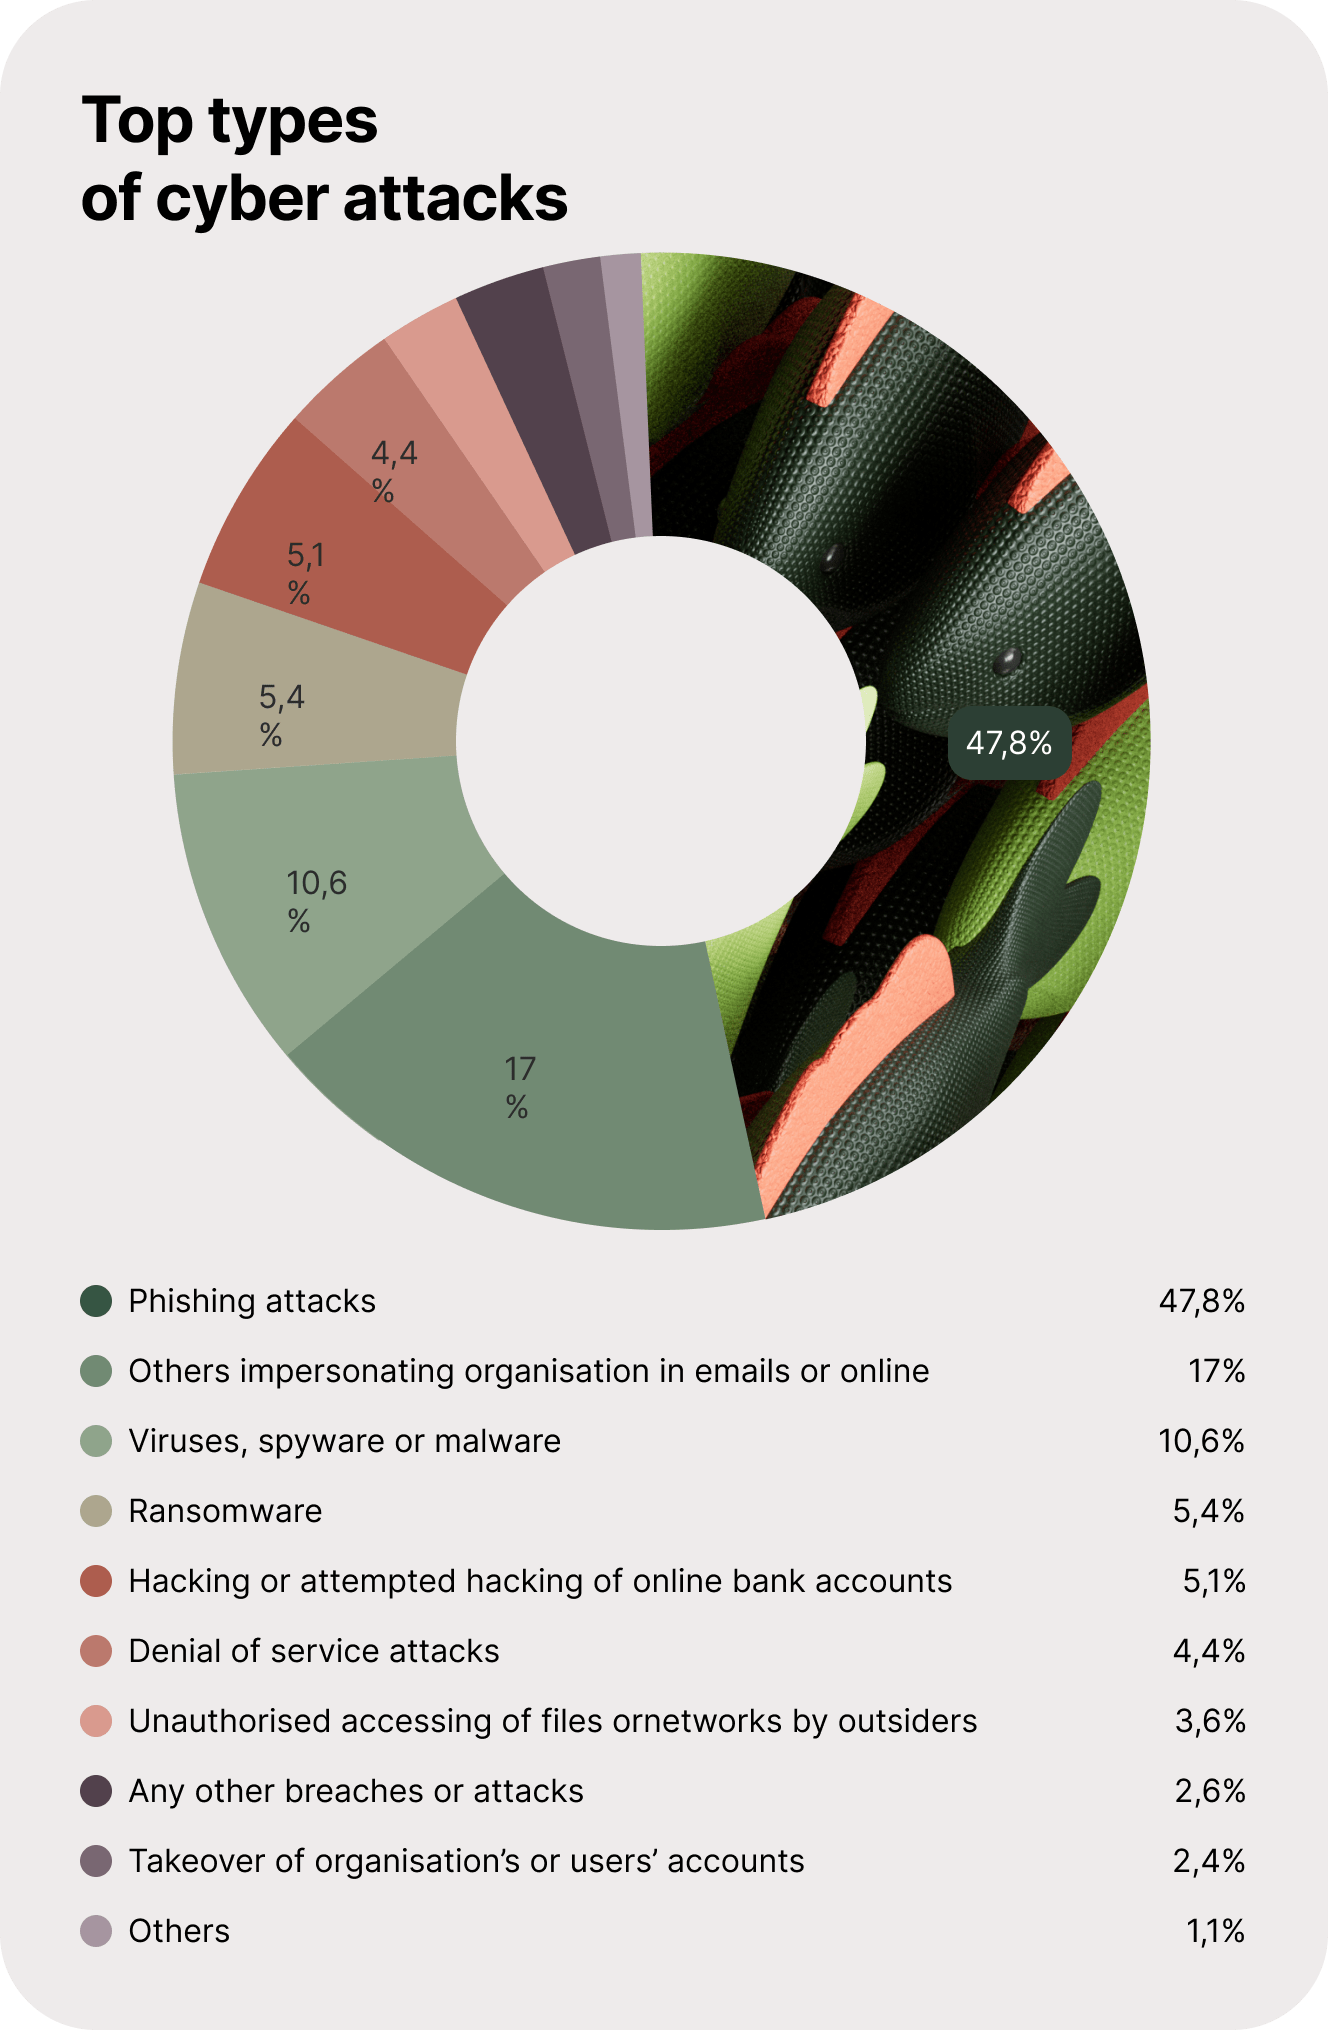
1. התקפות פישינג – ניסיונות לחלץ מידע כגון סיסמאות או נתונים אישיים, בדרך כלל באמצעות מיילים הונאה או הזמנות למילוי טפסים באתרי אינטרנט שונים. בשמונה השנים האחרונות, התקפות פישינג היו סוג ההתקפה הנפוץ ביותר, ופגעו במספר עסקים בבריטניה.
2. התחזות לארגונים במיילים או באינטרנט – הבעיה השנייה בשכיחותה שחוו 29% מהעסקים בשמונה השנים האחרונות.
3. וירוסים, תוכנות ריגול או תוכנות זדוניות – מותקנים על ידי פושעים על מכשירים ומשמשים לאחר מכן לגניבת מידע פיננסי או ביצוע פעילויות זדוניות אחרות. זהו סוג ההתקפה השלישי בשכיחותו והוא משפיע על 181 עסקים מדי שנה.
4. תוכנות כופר – מתקפה שבה פושעי סייבר גונבים ומצפינים נתוני עסק ולאחר מכן מאיימים להשמיד או לחשוף את הנתונים הללו בפומבי אלא אם כן יבוצע תשלום. התקפה זו השפיעה על 91% מהעסקים בשמונה השנים האחרונות.
5. ניסיונות פריצה לחשבונות בנק מקוונים – השפיעו על 9% של עסקים.
6. התקפות מניעת שירות – צורה זו של תוקפנות סייבר שואפת להאט או להשבית את אתר האינטרנט או האפליקציות של עסק ולהפוך את השירותים שלהם לבלתי נגישים, והשפיעה על 8% מהעסקים בשמונה השנים האחרונות.
7. השתלטות על חשבונות ארגון או משתמשים – סוג זה של מתקפה השפיע על 8% של עסקים.
8. גישה בלתי מורשית לקבצים או לרשתות על ידי גורמים חיצוניים — השפיע על 6% של העסק.
9. גישה בלתי מורשית לקבצים או לרשתות על ידי צוות – סוג של פרצה שהשפיעה על 3% של עסקים.
10. האזנה בלתי מורשית לשיחות וידאו או להודעות מיידיות — השפיע על 1% של העסק.
11. אחר – צורות אחרות של פרצות או מתקפות השפיעו על כ-4% של עסקים.
כיצד לשמור על העסק שלך (במיוחד הסיסמה שלך) בטוח
טיפים להיגיינת סייבר ממומחה האבטחה של Payset
מאחר שאיומי הסייבר הנפוצים ביותר אינם מתוחכמים יחסית, הנחיות ממשלתיות ממליצות לעסקים להגן על עצמם באמצעות מגוון אמצעי "היגיינת סייבר", כגון הגנה מעודכנת מפני תוכנות זדוניות, גיבויים בענן, סיסמאות המתעדכנות באופן קבוע, זכויות מנהל מוגבלות, שימוש במנהל סיסמאות וחומות אש ברשת.
דנו בהיגיינת סייבר עם מומחה האבטחה של Payset, פאביו רחמים, שהתעקש שחשוב להתייחס ברצינות למתקפות סייבר ולפריצות.
הוא הציע שכל עסק צריך לפעול לפי ההנחיות הבאות:
1. סיסמאות חזקות
על העובדים ליצור סיסמאות חזקות באורך של לפחות 12 תווים, הכוללות שילוב של אותיות גדולות, אותיות קטנות, מספרים ותווים מיוחדים (לדוגמה, !, @, #, $). יש להימנע ממילים נפוצות, רצפים, תווים חוזרים ומידע אישי כמו שמות או ימי הולדת.
2. אימות דו-שלבי (2FA)
שפרו את האבטחה על ידי הפעלת אימות דו-שלבי, הדורש גם סיסמה וגם צורת אימות שנייה (למשל, מכשיר נייד או אסימון אבטחה) כדי לגשת למערכות החברה.
3. סיסמאות ייחודיות לכל חשבון
השתמש בסיסמאות נפרדות לכל שירות כדי למנוע נקודת כשל אחת. נוהג זה מסייע להגן על חשבונות אישיים ומקצועיים בנפרד.
4. הכשרה וקידום מודעות קבועים
ערכו סימולציות פישינג והדרכות כדי לעדכן את העובדים בחשיבות אבטחת הסיסמאות ולעדכן אותם לגבי איומים מתעוררים.
5. גישה מותנית המבוססת על מיקום גיאוגרפי
הגישה למערכות החברה מוגבלת בהתאם למיקום גיאוגרפי. כניסות מותרות רק ממיקומים מאושרים שבהם החברה פועלת או ממקומות בהם צפויות נסיעות עסקים, עם חסימות אוטומטיות לגישה מאזורים לא מורשים.
6. אין שיתוף סיסמאות
יש לאסור בהחלט שיתוף סיסמאות. העובדים אחראים לאבטחת הסיסמאות שלהם ועליהם להשתמש בכלי שיתוף מאובטחים שאושרו לצורך גישה למערכות או מידע משותפים.
7. בדיקת פרצות נתונים
בדקו באופן קבוע כתובות דוא"ל וסיסמאות מול מסד הנתונים "האם הונפתי" (האם הונפתי)https://haveibeenpwned.com/) כדי לראות אם הם נפגעו בגין פרצות נתונים.
8. סגירת חשבונות שאינם בשימוש
סגור באופן מיידי את כל חשבונות החברה שאינם בשימוש, רדומים או מיותרים כדי למזער סיכוני אבטחה ולהפחית את שטח התקיפה של איומי סייבר פוטנציאליים.
9. סקירה שוטפת של גישת משתמשים והרשאותיהם
בצע ביקורת שוטפת של זכויות גישה והרשאות של משתמשים כדי לוודא שהן מתאימות לתפקידו ואחריותו של כל עובד. סקירה זו מסייעת במניעת גישה בלתי מורשית ומפחיתה את הסיכון לאיומים פנימיים על ידי הבטחה שרק ההרשאות הדרושות ניתנות ומתוחזקות. הטמע מערכת אוטומטית לסימון חריגות או הרשאות עודפות לצורך סקירה ותיקון מיידיים.
מֵתוֹדוֹלוֹגִיָה
כדי להכין מאמר זה, ניתחנו את סקרי פרצות הסייבר שפרסמה ממשלת בריטניה בין השנים 2017-2024 ואספנו את הנתונים עבור כל שנה, תוך התמקדות ב:
– אחוז העסקים בבריטניה שחוו צורה כלשהי של פרצת סייבר או מתקפת סייבר ב-12 החודשים האחרונים.
– סוגי פרצות או מתקפות שסבלו מהן בקרב העסקים שזיהו פרצות.
– אחוז העסקים שיש להם מדיניות סיסמאות (למעט שנת 2019, שם לא היו נתונים זמינים), כדי שנוכל להעריך את מספר העסקים הנותרים שאין להם מדיניות סיסמאות.
לאחר איסוף הנתונים, חישבנו:
– ממוצע העסקים בבריטניה שנפגעו מפריצת סייבר או מתקפת סייבר בשמונה השנים האחרונות, לפי ממוצע הנתונים בין השנים 2017-2024.
– ממוצע העסקים בבריטניה שלא הייתה להם מדיניות סיסמאות בשמונה השנים האחרונות, לפי ממוצע הנתונים בין השנים 2017-2024.
– סוגי מתקפות הסייבר הנפוצות ביותר שסבלו ארגונים בבריטניה בין השנים 2017-2024, על ידי חישוב ממוצע הנתונים עבור כל סוג של מתקפה. מיינו אותם מהנפוצים ביותר לפחות נפוצים, תוך התחשבות בכך שעסק יכול היה להיפגע ממספר סוגים של מתקפות.
העלות המשוערת כיום של פרצת או מתקפת סייבר נלקחה מסקר פרצות הסייבר לשנת 2024 ומשקפת את העלות הכוללת הממוצעת (ממוצעת) של הפריצה או המתקפה המשבשת ביותר ב-12 החודשים האחרונים, בעסקים שזיהו פרצות או מתקפות, ובארגונים שזיהו פרצות עם תוצאה (עבור עסקים בינוניים/גדולים).
אתה יכול לראות את הנתונים כָּאן.
מקורות
סקרי פרצות אבטחת סייבר 2017-2024
אבטחת סייבר בעידן העבודה מרחוק: דוח סיכונים עולמי, מכון פונמון